本周,一年一度的国家网络安全周正式拉开帷幕。每年此时,行业讨论的焦点往往集中在边界防火墙、终端杀毒、云端防护等“外防”能力上。然而,对于众多企业运维人员而言,真正令人头疼的难题往往发生在边界之内:内网终端接入之后,如何做到“看得见、管得住、追得到”?
无线网络具有开放性和移动性,上网行为难以做到对内网有线无线终端的管控,用户内网互访可能导致风险横向扩散;传统网络设备与安全设备相互割裂,东西向流量不可视,内网安全管控难,安全被动适应组网,双方无法有效协同。面对这一行业共性痛点,信锐技术给出的答案十分直接:把安全能力深度融入无线和交换机产品本身,覆盖终端入网前、入网中、入网后的全生命周期,构建“安全、智能、极致体验”的未来网络。
一、入网前:谁在敲门?
(1)无线 | 多角色认证准入
无线使用全过程潜藏风险。入网前的第一道门,不是把门关死,而是让合法的人和物拿到钥匙。
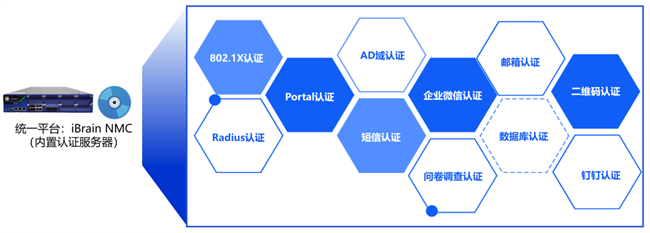
iBrain NMC智能网络管理中心与NAC系列网络控制器内置认证服务器,对人对物准入方式全,确保合法“人”“物”安全接入。内部员工可通过RADIUS、LDAP、Oracle、MySQL、MsSQL、本地数据库、企业微信、钉钉等认证;外部访客可通过邮箱、短信、二维码、临时账号认证;哑终端类设备可以采用智能PSK等智能认证。认证方式多达30余种,准入场景更贴合业务需求。
(2)交换机 | 有线认证与终端管控
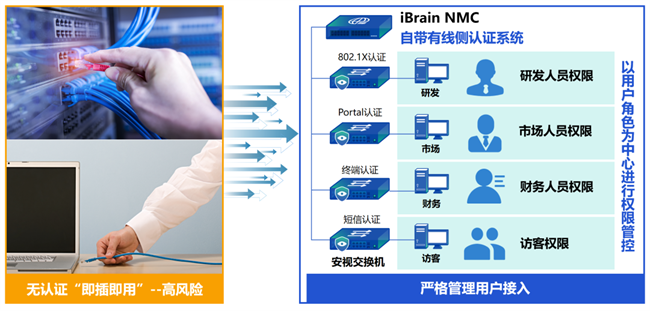
无认证“即插即用”意味着高风险。信锐交换机结合网络控制器可实现802.1X认证、Portal认证、终端认证、短信认证,以用户角色为中心进行权限管理——研发人员、市场人员、财务人员、访客,各自对应不同权限。
同时,交换机可做到终端识别与自定义、终端绑定(根据IP地址/位置/类型)、终端状态记录,以及防终端被篡改。一旦终端异常,可告警并堵塞端口,全面管控内网终端。
二、入网中:进来之后,能去哪?
(1)东西向流量安全:无线与交换机协同阻隔
入网中不是“允许上网”,而是“只允许去该去的地方”。
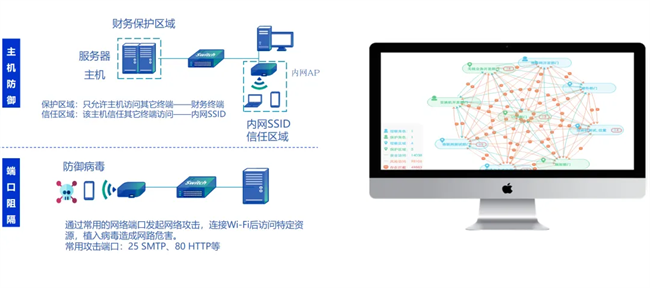
信锐把东西向流量安全能力同时做进无线和交换机:无线侧通过 WFSE 流量安全引擎记录内网流量访问路径、识别异常终端访问行为、呈现全网异常访问趋势、阻断风险终端访问动作。
交换机侧通过安视交换机设置域间流量隔离,保护区域/角色不允许其他区域/角色访问并可设白名单,观察区域/角色默认允许访问并可设黑名单,同时可关闭不必要或风险端口。常用攻击端口如 25 SMTP、80 HTTP 等均在阻隔范围内。
(2)安全联动:从检测到处置的闭环
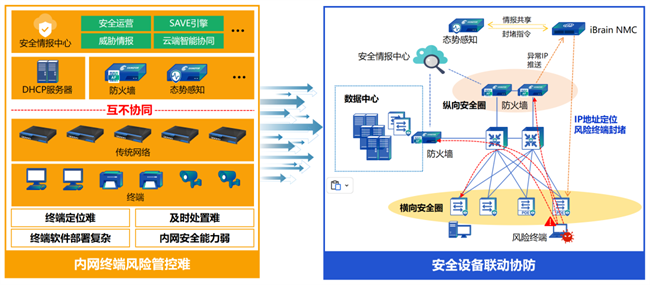
传统网络与安全设备互不协同,导致终端定位难、及时处置难、终端软件部署复杂、内网安全能力弱。
信锐安视交换机可与深信服防火墙、态势感知等安全设备联动,有线与无线均支持:一旦发现异常 IP,防火墙将该异常 IP 同步到控制器上,控制器则对该异常IP 进行精准的终端定位和全网封堵,避免风险在内网进一步扩散。
三、入网后:走了也要留痕
安全事件发生后,找得到人、定得了位、追得了源,才是闭环。
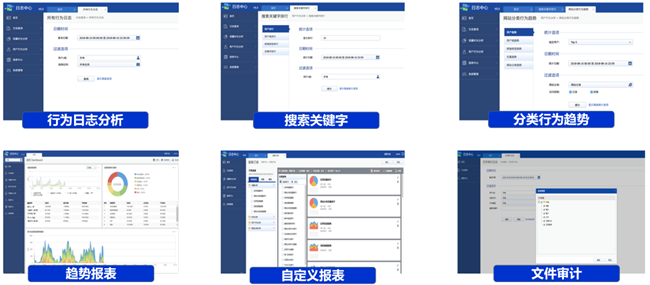
用户认证日志会记录终端的接入时间、用户名、接入位置、终端类型。系统提供上网行为合规/违规行为管理能力,让异常行为可定位、可溯源。
网络安全周,行业在关注边界防护的同时,更应重视边界之内那道“看不见的防线”。信锐技术始终坚持以用户为中心的产品创新理念,从无线到交换机,从入网前到入网中、入网后,将安全能力深度融入网络联接本身,让内网终端管控真正实现“看得见、管得住、追得到”。
安全不止于边界,更在于每一处联接。
让联接更安全、更简单、更有价值。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。